
Schutz Ihres vernetzten Zuhauses: Die Rolle von IoT-Sicherheit und Passwort-Managern
Ein vernetztes Zuhause lässt sich am besten schützen, wenn ein gut aufgebautes Netzwerk mit einer strengen Kontrolle der digitalen Zugänge verbunden wird. Moderne Haushaltsgeräte sind längst mehr als einfache Maschinen. Sie arbeiten wie kleine Computer und verfügen oft über Kameras, Mikrofone und verschiedene Sensoren. Deshalb braucht ein Smart Home mehrere Schutzebenen: sichere Geräte, getrennte Netzwerkbereiche und gut geschützte Zugänge.
Ein zuverlässiger Passwort Manager bildet dabei eine wichtige Grundlage. Er verhindert, dass dieselben Passwörter bei verschiedenen Herstellern verwendet werden, und schützt wichtige Steuerungszugänge vor automatisierten Brute-Force-Angriffen. Ohne eine zentrale und sichere Verwaltung der Zugangsdaten bleibt selbst ein modernes Smart-Home-System anfällig. Angreifer können sich nach einem ersten Einbruch leichter auf weitere Geräte im Netzwerk ausbreiten.
Was bedeutet der Schutz Ihres vernetzten Zuhauses?
Der Schutz eines vernetzten Zuhauses umfasst alle Regeln, technischen Einstellungen und Verhaltensweisen, die verhindern, dass fremde Personen die Kontrolle über internetfähige Geräte übernehmen oder über diese in das private Netzwerk gelangen. Es geht längst um mehr als das digitale Einschalten einer Alarmanlage. Auch die Privatsphäre und die zuverlässige Funktion aller digitalen Abläufe im Haushalt müssen geschützt werden.
In einem sicheren Smart Home sind die Grenzen zwischen den einzelnen Bereichen klar festgelegt. Kein Gerät darf automatisch uneingeschränkt mit allen anderen Geräten kommunizieren. Jede Person und jedes Gerät erhält nur die Rechte, die wirklich gebraucht werden. Das gilt für den Router als erste Schutzstelle ebenso wie für die Cloud-Dienste der Hersteller, Smartphone-Apps und lokale Systeme zur Steuerung und Automatisierung.
Welche Geräte zählen zum Internet der Dinge?
Zum Internet der Dinge, kurz IoT, gehören fast alle Gegenstände, die mit Sensoren, Software, Rechenleistung und einer Verbindungstechnik ausgestattet sind. Sie können Daten über das Internet oder über lokale Funknetze senden und empfangen. In einem Haushalt zählen dazu zum Beispiel Saug- und Mähroboter, intelligente Thermostate, smarte Lampen und vernetzte Großgeräte wie Kühlschränke. Auch Türschlösser und Überwachungskameras gehören dazu.
Weitere Beispiele sind Smart-TVs mit eingebauten Kameras und Mikrofonen, Streaming-Geräte, smarte Lautsprecher mit Sprachassistenten und Wallboxen zum Laden von Elektroautos. Fast jedes Gerät, das früher nur über einen einfachen Schalter bedient wurde und heute per Smartphone oder Sprachbefehl gesteuert werden kann, ist ein IoT-Gerät.
Wie unterscheiden sich IoT-Sicherheit und Smart-Home-Sicherheit?
Im Alltag werden beide Begriffe oft gleich verwendet. Sie beschreiben jedoch verschiedene Blickwinkel. IoT-Sicherheit, auch Connected Product Security genannt, ist das größere technische Fachgebiet. Es befasst sich mit der Sicherheit aller vernetzten Geräte. Dazu zählen industrielle Anlagen, medizinische Systeme und kleine Geräte für private Haushalte. Dabei geht es zum Beispiel um die Unversehrtheit der Hardware, sichere Startvorgänge, kryptografische Schlüssel auf dem Chip und Regeln wie ETSI EN 303 645.
Smart-Home-Sicherheit ist der Teil dieses Bereichs, der sich auf private Haushalte bezieht. Sie betrachtet das gesamte System und seine Verbindungen. Wie kommuniziert der Fernseher mit dem Arbeitslaptop im selben WLAN? Welche Rechte hat ein Familienmitglied in der zentralen Steuerung? Wie lässt sich verhindern, dass eine Sicherheitslücke in einer smarten Lampe das gesamte Heimnetz gefährdet? IoT-Sicherheit konzentriert sich oft auf einzelne Geräte und Hersteller. Smart-Home-Sicherheit betrachtet dagegen das komplette Heimnetz und das Verhalten der Nutzer.
Warum vernetzte Geräte besondere Schutzmaßnahmen benötigen
Computer und Smartphones besitzen meist leistungsfähige Betriebssysteme, eingebaute Sicherheitsfunktionen, Firewalls und automatische Updates. Viele IoT-Geräte werden dagegen sehr günstig hergestellt. Ihre Rechenleistung und der verfügbare Speicher sind oft begrenzt. Dadurch können moderne Verschlüsselungs- und Schutzprogramme auf dem Gerät selbst nur schwer oder gar nicht eingesetzt werden.
Viele Smart-Home-Geräte bleiben außerdem jahrelang im Einsatz. Das gilt zum Beispiel für smarte Steckdosen, Heizkörperthermostate und Türsprechanlagen. Die Hersteller liefern aber oft nur für kurze Zeit Software-Updates. Begrenzte Hardware, fehlende Aktualisierungen und eine dauerhafte Verbindung zum Internet machen solche Geräte zu attraktiven Zielen für Schadsoftware. Sie sollten deshalb in getrennten Netzwerkbereichen laufen und besonders aufmerksam überwacht werden.
Warum IoT-Sicherheit für Ihr Smart Home wichtig ist
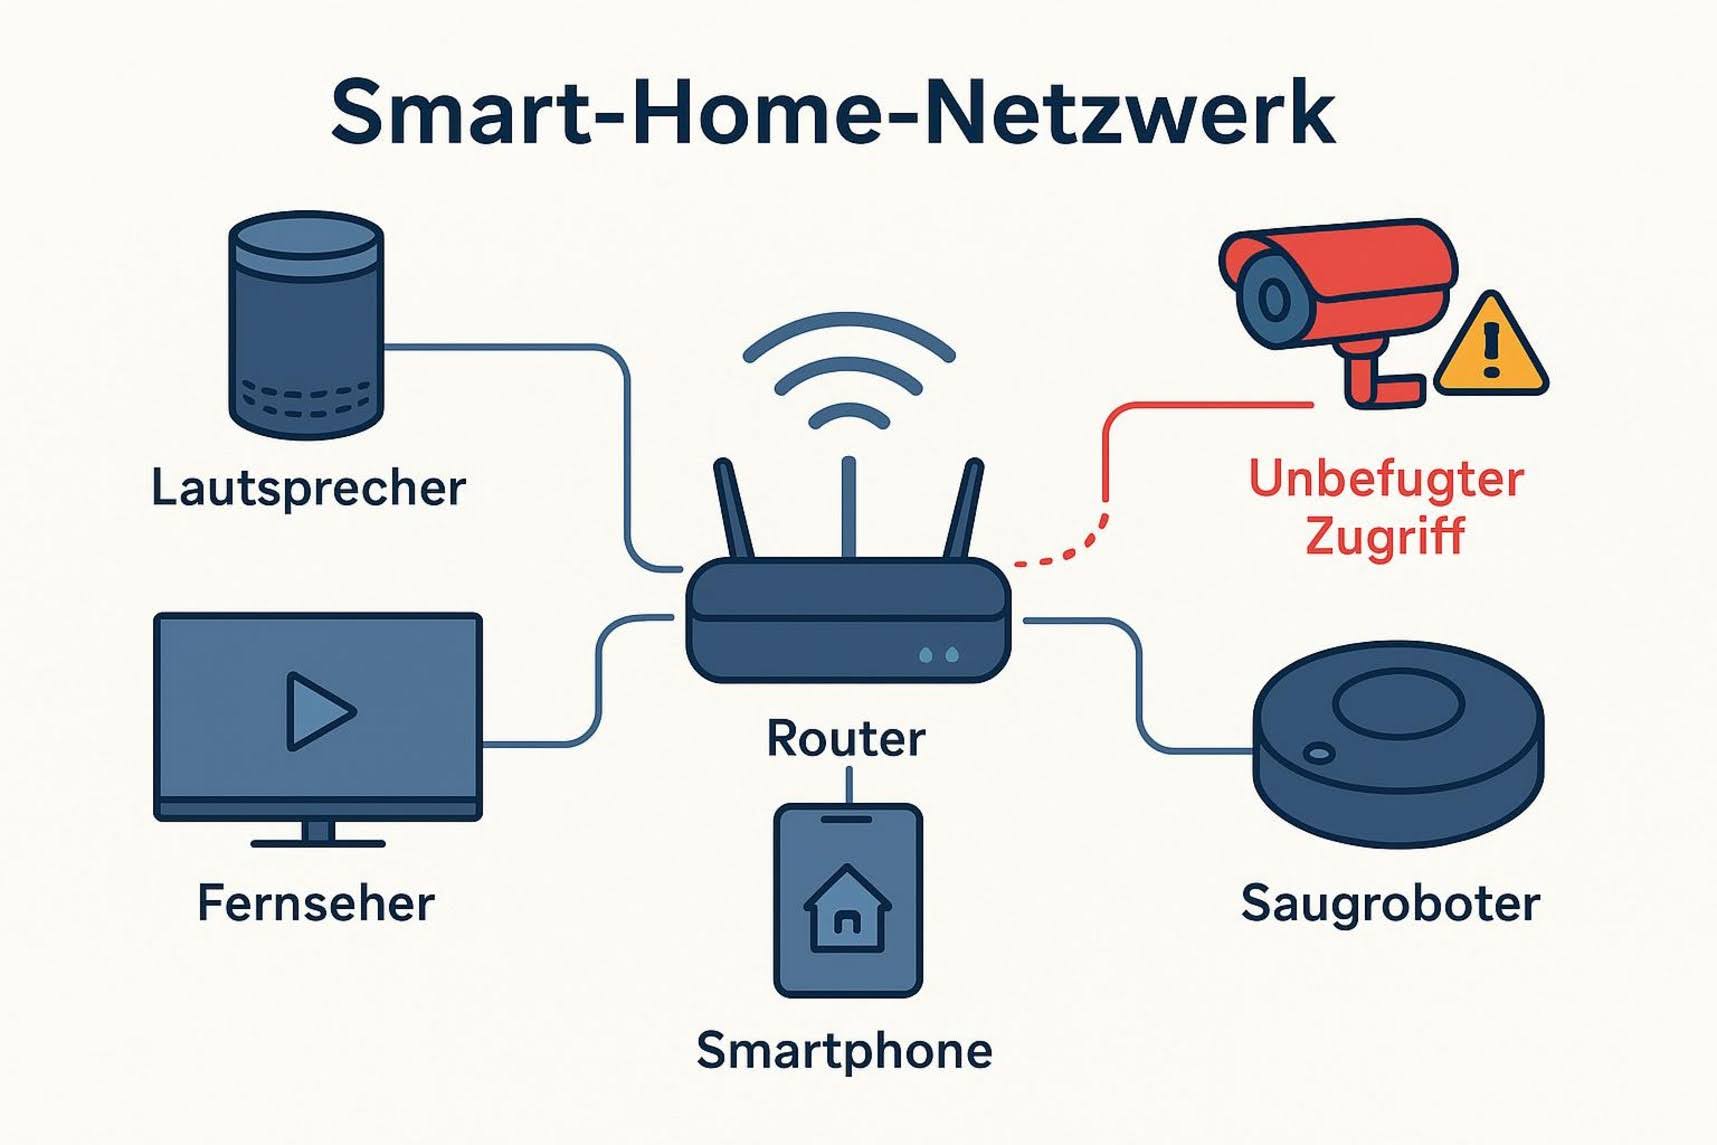
Durch die Vernetzung hat sich die Grenze des privaten Wohnraums verändert. Früher reichten Wände, Türen und Schlösser meist aus, um ungewollte Zugriffe zu verhindern. Heute können vernetzte Geräte unsichtbare Datenverbindungen direkt in den Alltag eines Haushalts öffnen. Ist diese Technik schlecht geschützt, ist das Zuhause auch digital kein sicherer Rückzugsort.
Sicherheitsbehörden wie das BSI und das FBI weisen seit Jahren darauf hin, dass Heimnetzwerke oft weniger geschützt sind als Netzwerke von Unternehmen. Das macht sie für Kriminelle zu einfachen Zielen. Ein unsicheres IoT-Netz gefährdet die Bewohner und kann außerdem als Ausgangspunkt für größere Angriffe auf wichtige Systeme im Internet dienen.
Welche persönlichen Daten IoT-Geräte erfassen
Moderne IoT-Geräte sammeln laufend sensible Informationen über den Alltag, die Gewohnheiten und die Anwesenheit ihrer Besitzer. Saugroboter erstellen mit Lidar- und optischen Sensoren genaue Karten von Wohnungen und erkennen Möbel sowie andere Hindernisse. Smarte Thermostate und Bewegungsmelder können aufzeichnen, wann Bewohner das Haus verlassen, schlafen gehen oder bestimmte Räume nutzen.
Sprachassistenten und internetfähige Fernseher reagieren auf Aktivierungswörter. Dabei können auch private Gespräche aufgenommen und zur Auswertung an die Cloud des Herstellers übertragen werden. Dazu kommen Aufnahmen von Überwachungskameras, Zugangsprotokolle smarter Schlösser und Informationen von intelligenten Kühlschränken über Essens- und Einkaufsgewohnheiten. Gelangen diese Daten in falsche Hände, können Kriminelle genaue Profile erstellen. Diese lassen sich für Täuschungsversuche, Erpressung oder geplante Einbrüche nutzen.
Welche Folgen kompromittierte Geräte, Botnetze, Datendiebstahl und unbefugter Zugriff haben
Wird ein IoT-Gerät erfolgreich angegriffen, bleibt der Schaden oft nicht auf dieses Gerät beschränkt. Eine häufige Folge ist die Aufnahme in ein sogenanntes Botnetz. Schadprogramme wie Mirai und neuere Varianten suchen im Internet ständig nach unsicheren Routern, Kameras und Videorekordern. Sie infizieren diese Geräte unbemerkt und verbinden sie zu großen Gruppen von Geräten, die von Angreifern gesteuert werden. Mit solchen Botnetzen lassen sich starke DDoS-Angriffe ausführen. Dabei werden Webseiten, Plattformen oder Finanzdienste mit so vielen Anfragen belastet, dass sie nicht mehr erreichbar sind. Bezahlt wird der Angriff mit dem Strom und der Internetverbindung ahnungsloser Haushalte.
Für einzelne Haushalte kann ein fremder Zugriff noch schlimmere Folgen haben. Kriminelle können Live-Bilder privater Kameras ansehen oder smarte Türschlösser aus der Ferne bedienen. Ein gehacktes IoT-Gerät kann außerdem als versteckter Zugang zum restlichen Heimnetz dienen. Von dort aus können Angreifer weitere Geräte erreichen, DNS-Anfragen verändern und persönliche Computer, NAS-Systeme oder beruflich genutzte Laptops angreifen.
Welche Sicherheitsrisiken bestehen bei IoT-Geräten?
Die Bauweise vieler IoT-Geräte bringt typische Schwächen mit sich. Bei der Entwicklung wurden Sicherheitsstandards lange zugunsten einer schnellen und günstigen Markteinführung vernachlässigt. Probleme können auf jeder Ebene auftreten: in der Hardware, in der Gerätesoftware und bei der Verbindung mit Cloud-Diensten.
Viele Geräte werden von Menschen eingerichtet, die keine besonderen IT-Kenntnisse haben. Angreifer setzen deshalb auf Fehler bei der ersten Einrichtung und auf Schwächen in der Entwicklung durch den Hersteller. Die wichtigsten Risiken lassen sich in mehrere Gruppen einteilen.
Unsichere Standardpasswörter, wiederverwendete Zugangsdaten und veraltete Firmware
Zu den größten und zugleich einfachsten Sicherheitsproblemen gehören vorgegebene Zugangsdaten. Noch immer werden Geräte verkauft, deren Administrationsbereich mit Kombinationen wie „admin/admin“ oder „12345“ geschützt ist. Werden diese Daten bei der Einrichtung nicht geändert, können einfache automatisierte Programme die Kontrolle über das Gerät übernehmen.
Auch die Verwendung desselben Passworts für mehrere Dienste ist gefährlich. Viele Menschen nutzen für ihr Smart-Home-Konto ein Passwort, das sie bereits bei anderen Onlineangeboten einsetzen. Wird dieses Passwort bei einem früheren Datenleck gestohlen, testen Angreifer die Kombination automatisch bei den Portalen der Gerätehersteller. Veraltete Firmware verschärft das Problem. Manche Geräte erhalten überhaupt keine Updates. Andere müssen umständlich von Hand aktualisiert werden, was im Alltag oft nicht geschieht.
Schwache Verschlüsselung und ungesicherte Kommunikation
Ein weiteres großes Risiko sind schlecht geschützte Datenverbindungen. Werden Daten zwischen Gerät, Router und Cloud unverschlüsselt über einfaches HTTP oder ein Klartext-Protokoll übertragen, können Angreifer im selben Netzwerk einen Man-in-the-Middle-Angriff, kurz MitM, ausführen. Dabei können sie Passwörter, Steuerbefehle und Videobilder abfangen oder verändern.
Auch vorhandene Verschlüsselung bietet nicht immer ausreichenden Schutz. Einige Hersteller verwenden veraltete Verfahren oder prüfen Sicherheitszertifikate nicht richtig. Ohne eine gegenseitige Anmeldung von Gerät und Server, zum Beispiel mit Mutual TLS, kann ein Angreifer gefälschte Firmware-Updates verteilen. Er kann das Gerät auch dazu bringen, Statusdaten an fremde Server zu senden.
Unsichere APIs, Cloud-Dienste, Smartphone-Apps sowie Angriffe auf Router und WLAN
Die meisten IoT-Systeme bestehen aus drei Teilen: dem Gerät, der Cloud-Schnittstelle des Herstellers und der Smartphone-App. Die eigentliche Schwachstelle liegt oft nicht im Sensor, sondern in der API der Cloud. Gibt es dort Fehler bei der Anmeldung oder bei der Rechtevergabe, können Fremde möglicherweise auf Daten anderer Kunden zugreifen, ohne das Gerät selbst zu berühren.
Auch Router und WLAN sind häufige Ziele. Ein schwaches WLAN-Passwort, ein veralteter Standard wie WEP oder WPA statt WPA2 beziehungsweise WPA3 und Sicherheitslücken in der Router-Software können den Zugang von außen ermöglichen. Wird der Router übernommen, ist die Lage besonders kritisch. Der Angreifer kann den gesamten Datenverkehr beobachten, DNS-Anfragen auf gefälschte Webseiten umleiten und alle angeschlossenen Geräte angreifbar machen.
Wie Passwort-Manager Ihr vernetztes Zuhause schützen
Bei der Sicherheit von IoT-Geräten denken viele zuerst an Firewalls und Netzwerkeinstellungen. Dabei sind Zugänge und Identitäten genauso wichtig. Wer die richtigen Anmeldedaten besitzt, braucht oft keine bisher unbekannte Sicherheitslücke, um Kameras aufzurufen oder die Heizung auszuschalten. Hier hilft ein guter Passwort-Manager. Er ist mehr als ein digitales Notizbuch. Er unterstützt eine sichere Verwaltung aller Zugangsdaten im Haushalt und schützt vor typischen Fehlern bei der Anmeldung.
Einzigartige und lange Passwörter für jedes IoT-Konto erstellen und sicher speichern
In einem Haushalt können Dutzende Geräte mit dem Internet verbunden sein – von der Kaffeemaschine bis zur Solaranlage. Niemand kann sich für jedes Portal ein eigenes, langes und schwer zu erratendes Passwort merken. Viele Menschen verwenden deshalb dasselbe Passwort mehrfach. Ein Passwort-Manager verhindert das. Er erstellt auf Knopfdruck zufällige Passwörter mit mindestens 16 bis 20 Zeichen. Diese können Zahlen, Groß- und Kleinbuchstaben sowie Sonderzeichen enthalten.
So erhält jedes IoT-Gerät, jede Steuerungs-App und jedes Cloud-Portal ein eigenes Passwort. Wird der Server eines kleinen Herstellers gehackt, bleiben die übrigen Konten geschützt. Die gestohlenen Zugangsdaten funktionieren an keiner anderen Stelle. Alle Passwörter und zugehörigen Daten werden verschlüsselt in einem geschützten Tresor gespeichert.
Zwei-Faktor-Authentifizierung, Sicherheitswarnungen und kontrollierte Familienzugänge verwalten
Viele moderne Passwort-Manager können zeitbasierte Einmalpasswörter, sogenannte TOTP-Codes, für die Zwei-Faktor-Authentifizierung verwalten. Bei der Anmeldung an der Smart-Home-Zentrale wird neben dem Passwort auch der zweite Code eingefügt. Das schützt selbst dann, wenn ein Angreifer das Passwort kennt. Ohne den zweiten Faktor kann er sich nicht anmelden.
Gute Passwort-Manager prüfen gespeicherte Konten außerdem regelmäßig auf bekannte Datenlecks. Wird ein IoT-Anbieter gehackt, erhalten Nutzer eine Warnung. Familien können die Zugangsdaten auch kontrolliert miteinander teilen. Statt Gerätepasswörter auf Zettel zu schreiben oder in Messenger-Chats zu verschicken, erhalten einzelne Familienmitglieder über gemeinsame Tresore Zugriff auf die Geräte, die sie brauchen. Die vollständigen Administratorrechte müssen dabei nicht weitergegeben werden.
Worauf Sie bei einem Passwort-Manager für IoT-Geräte achten sollten
Nicht jeder Passwort-Manager bietet denselben Schutz. Wer eine Lösung für die Sicherheit des eigenen Zuhauses auswählt, sollte auf klare technische Anforderungen achten. Bei Verschlüsselung sollte Vertrauen durch überprüfbare Technik und eine nachvollziehbare Architektur gestützt werden.
Tests von Verbraucherzentralen und IT-Sicherheitsbehörden zeigen immer wieder deutliche Unterschiede zwischen den einzelnen Angeboten. Sie betreffen zum Beispiel die Menge der gesammelten Daten, die Offenheit des Programmcodes und die verwendeten Verschlüsselungsverfahren. Für ein vernetztes Zuhause sollten einige grundlegende Standards fest dazugehören.
Ende-zu-Ende-Verschlüsselung und Zero-Knowledge-Architektur
Die wichtigste Eigenschaft eines vertrauenswürdigen Passwort-Managers ist eine echte Zero-Knowledge-Architektur mit durchgehender Ende-zu-Ende-Verschlüsselung. Dafür sollten etablierte Verfahren wie AES-256 oder ChaCha20 verwendet werden.